
Resumen
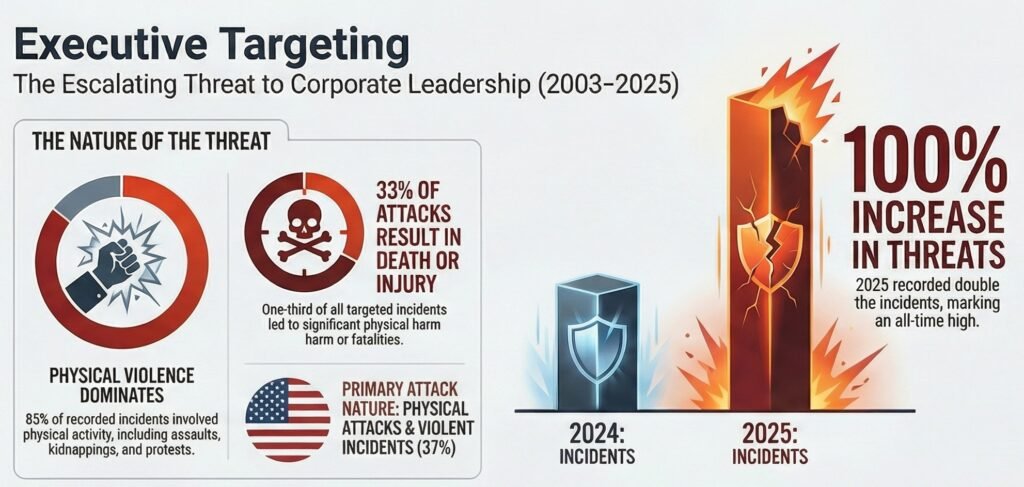
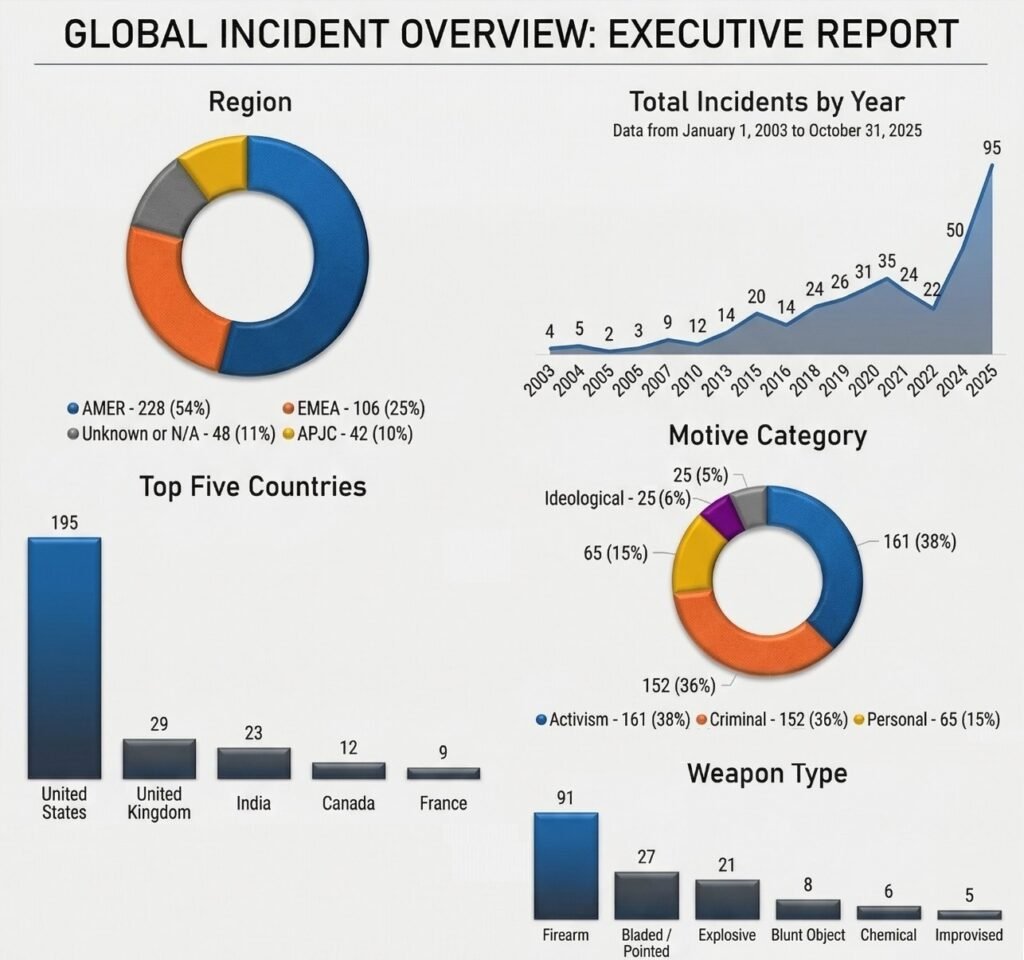
El panorama de la seguridad corporativa se enfrenta a una escalada sin precedentes. Según el Security Executive Council (SEC), una firma privada de investigación y consultoría, su Executive Targeting Report , que analizó 424 incidentes reportados de fuentes abiertas en todo el mundo desde 2003 hasta octubre de 2025 , muestra que las amenazas contra los líderes corporativos han aumentado drásticamente . Solo en 2025, el número total de incidentes registrados aumentó un 313% en comparación con 2023. Los datos presentan un panorama preocupante para los profesionales de inteligencia de protección: el 33% de todos los incidentes dirigidos resultaron en la muerte o lesiones físicas del ejecutivo.
¿A quién se está atacando?
Si bien los directores ejecutivos (CEO) históricamente han sido los principales afectados por estas amenazas —representando el 64 % del total de incidentes—, los ciberdelincuentes están ampliando su objetivo. Desde 2023, se ha registrado un aumento del 225 % en los ataques dirigidos a altos ejecutivos que no son directores ejecutivos , como presidentes, directores de operaciones (COO), directores financieros (CFO) y miembros de la junta directiva.
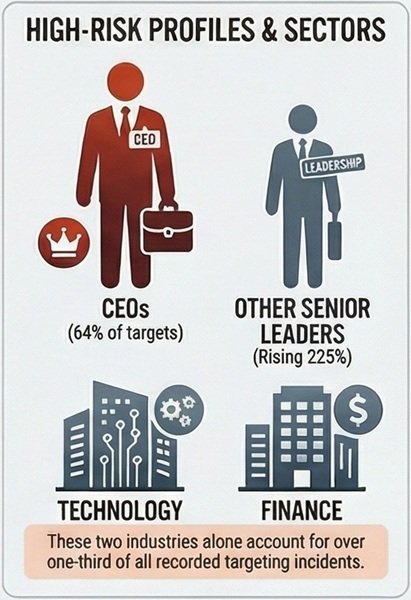
Demográficamente, el 84% de los ejecutivos afectados son hombres, pero los incidentes que involucran a ejecutivas se han duplicado (un aumento del 100%) desde 2021 , alcanzando niveles récord en 2025. Por sectores, los ejecutivos de los sectores financiero y tecnológico son los más vulnerables , representando cada uno el 17% del total de incidentes, seguidos de cerca por el sector manufacturero/industrial con un 12%.
Perfiles de los agresores y letalidad
La gran mayoría de los agresores (76%) son desconocidos para el ejecutivo atacado . Sin embargo, las amenazas internas van en aumento: el 18% de los atacantes tienen una conexión directa con el lugar de trabajo , como ser un empleado actual o anterior. Además, el 53% de los incidentes involucraron a dos o más atacantes , en lugar de a individuos que actuaron en solitario.
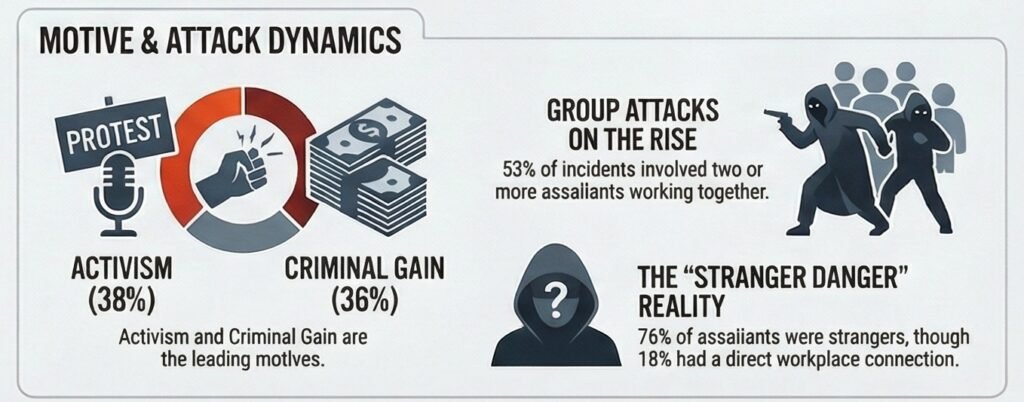
Los motivos que impulsan estos ataques se clasifican generalmente en activismo (38%), intención criminal (36%) y rencores personales (15%) . Es crucial destacar que los incidentes motivados por rencores personales son desproporcionadamente letales . Si bien representan un porcentaje menor del total de ataques, casi el 80% de los agresores con motivos personales estaban armados, lo que indica un potencial mucho mayor de consecuencias graves. En general, se confirmó o sospechó la presencia de armas en el 37% de todos los incidentes, siendo las armas de fuego el arma más utilizada (22%).
Tácticas y geografías
El ámbito físico sigue siendo el principal vector de violencia, representando el 85% de todos los incidentes . En las agresiones físicas, el 75% de los atacantes emplearon tácticas de ataque a pie o emboscada . Los incidentes violentos tienden a intensificarse hacia el final de la semana laboral , alcanzando su punto máximo los viernes.
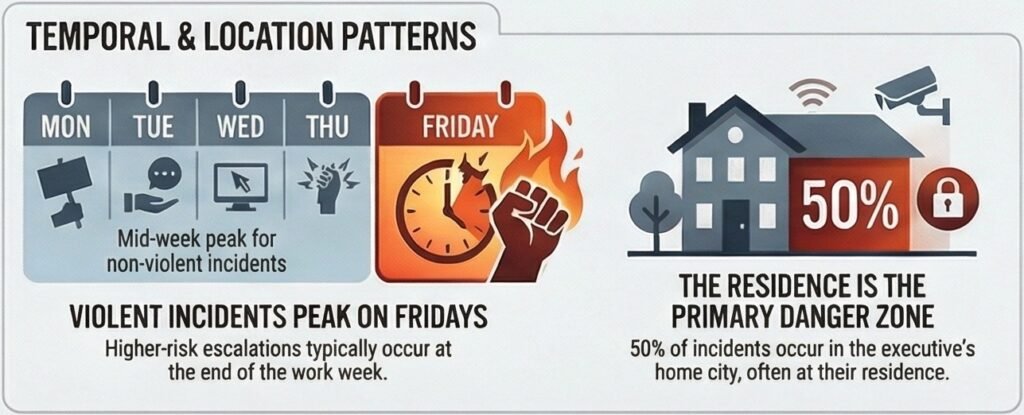
Otra táctica de emboscada observada, aunque mucho menos frecuente, son los tiroteos desde vehículos en movimiento , que representan solo el 8% de estos incidentes violentos . Geográficamente, Estados Unidos es el principal foco de ataques contra ejecutivos , concentrando casi la mitad (46%) de todos los incidentes globales. Desde 2020, se ha producido un marcado aumento de los incidentes ocurridos en residencias privadas, lugares de trabajo y eventos corporativos de ejecutivos. Además, los secuestros —una amenaza persistente que comenzó a aumentar de forma constante alrededor de 2015— han experimentado un resurgimiento pronunciado y acelerado, alcanzando su punto máximo en 2024 y 2025.
El auge de las ciberamenazas y el activismo
Las protestas y el activismo representan un importante motor de disrupción, constituyendo el 38 % de todos los incidentes en los ámbitos físico, cibernético e híbrido . La naturaleza de estas protestas ha evolucionado significativamente, pasando de las quejas laborales tradicionales (como salarios y despidos) a cuestiones geopolíticas complejas, conflictos globales y activismo basado en la identidad.
Simultáneamente, los incidentes cibernéticos —que representan el 14 % del total— alcanzaron máximos históricos en 2025. Un factor clave en este aumento de las amenazas digitales es la proliferación de herramientas de inteligencia artificial (IA) . La IA ha reducido drásticamente las barreras de habilidad y costo para los ciberdelincuentes, lo que ha provocado un incremento masivo de los ataques basados en la suplantación de identidad. La frontera entre las amenazas digitales y físicas también se está difuminando; el informe señala casos en los que los indicadores cibernéticos en línea y las amenazas de muerte precedieron directamente a los ataques físicos en el mundo real.
Implicaciones de seguridad
La escalada sin precedentes de las amenazas corporativas, marcada por un aumento del 313 % en los incidentes en 2025, exige un cambio inmediato hacia una estrategia de «protección basada en la inteligencia» . El panorama de riesgos ya no se limita a ataques físicos aislados, sino que abarca tácticas cibernéticas avanzadas, activismo geopolítico y ataques en lugares de alta visibilidad.
Para mitigar eficazmente estos riesgos, es fundamental tener en cuenta los datos observados en la investigación al elaborar nuevos protocolos, manuales y planes operativos. Para empezar, la protección ejecutiva debe ampliar su alcance. Si bien históricamente se ha centrado en los directores generales, la seguridad debería extenderse a otros altos ejecutivos, como directores de operaciones, directores financieros y miembros del consejo de administración.
Es fundamental reforzar la seguridad en el hogar, especialmente para las mujeres ejecutivas, ya que el 64% de los incidentes en su contra ocurren en sus casas . El hogar es el lugar predilecto cuando un agresor actúa motivado por rencores personales. Los equipos de seguridad deben evaluar y mitigar de forma proactiva las vulnerabilidades del hogar.
Es fundamental implementar estrictos controles de acceso y medidas de distanciamiento para impedir el acceso de personas no autorizadas, prevenir emboscadas y garantizar la seguridad en eventos corporativos. El marcado aumento de incidentes en los lugares de trabajo también exige reforzar el control de acceso en las oficinas, implementar múltiples niveles de seguridad y llevar un registro de las quejas personales en coordinación con Recursos Humanos, entre otras medidas.
La integración entre la inteligencia sobre amenazas cibernéticas y físicas será necesaria, ya que muchas amenazas surgen inicialmente en línea, antes de los ataques físicos. Los equipos deben monitorear continuamente la exposición digital de los ejecutivos y estar preparados para el uso cada vez mayor de herramientas de inteligencia artificial (IA) por parte de los acosadores.
Anticipar el aumento de riesgos derivado del activismo y los factores geopolíticos también es fundamental. El activismo es la causa más común de incidentes documentados (38%). Los equipos de inteligencia deben monitorear activamente cómo las presiones sociopolíticas, los conflictos globales y el resentimiento anticapitalista pueden convertir a líderes individuales en blanco de oposición simbólica. En resumen, las organizaciones deben utilizar estos análisis para fortalecer la detección temprana de amenazas, fundamentar la gestión de riesgos y perfeccionar continuamente sus estrategias de protección , anticipando cómo los actores de amenazas se adaptarán a las nuevas condiciones sociales y tecnológicas.
Panorama general de la situación en Brasil
El informe ofrece una perspectiva global con especial énfasis en Estados Unidos. Hemos complementado estas conclusiones con nuestra experiencia sobre el terreno en Brasil.
En Brasil, existe una falta de encuestas centralizadas y sistemáticas sobre el tema. Sin embargo, se puede afirmar que la violencia contra los ejecutivos se manifiesta de manera más sistémica e híbrida, combinando el crimen organizado, la extorsión digital y la inseguridad operativa.
El riesgo aquí no es solo el ataque físico, sino también la coacción: ejecutivos de sectores como la logística (puertos), la infraestructura y la agroindustria han sido blanco de amenazas por parte de grupos criminales para “facilitar” sus operaciones. El director ejecutivo de Hidrovias do Brasil, Décio Amaral, declaró recientemente que la violencia se ha convertido en un “problema de liderazgo”, y que las empresas se ven obligadas a contratar personal de seguridad fuertemente armado para proteger no solo la carga, sino también a sus líderes operativos.
En Ceará y Río de Janeiro, el Comando Vermelho (CV) y las milicias expulsaron a negocios legítimos de barrios enteros, incendiaron vehículos de mantenimiento y agredieron a técnicos. Además, no son infrecuentes los casos de secuestro de empleados del nivel operativo.
Las investigaciones realizadas por la Fiscalía de São Paulo y la Policía Federal entre agosto de 2025 y marzo de 2026 revelaron que el Primer Comando Capital (PCC) acosa al sector de la caña de azúcar. En el interior de São Paulo, la facción se infiltró en ingenios azucareros y comenzó a coaccionar a empresarios y agricultores para que vendieran sus propiedades por debajo del precio de mercado o pagaran “tasas de operación” para evitar que se quemara la cosecha . El 11 de marzo de 2026, la Policía Civil de São Paulo lanzó la Operación Extorsión Tecnológica, que reveló un nuevo nivel de violencia contra los empresarios. Un empresario de 43 años fue retenido durante 9 horas, golpeado y obligado a firmar un acuerdo de confesión de deuda por R$ 500,000 . Los criminales no solo querían el saldo de Pix; utilizaron los datos fiscales y bancarios de la víctima para llevar a cabo una “extorsión estructurada”, coaccionándolo a entregar su auto familiar y firmar documentos legales bajo tortura.

