
Resumen
Ocho años después de la aprobación de la Ley General de Protección de Datos (LGPD), el panorama regulatorio de Brasil ha alcanzado un punto de inflexión decisivo. La protección de datos ya no se considera un requisito de cumplimiento basado en papel o una lista de verificación de TI aislada, sino una disciplina operativa fundamental respaldada por una aplicación administrativa rigurosa . Liderado por la Autoridad Nacional de Protección de Datos (ANPD), el marco regulatorio brasileño ahora exige una rendición de cuentas demostrable, penalizando a las organizaciones no solo por violaciones de seguridad, sino también por fallas de diseño estructural, respuesta inadecuada a incidentes e incapacidad para justificar técnicamente sus salvaguardas de privacidad.
Esta nueva realidad regulatoria se define por un patrón de aplicación distintivo que abarca tanto a gigantes tecnológicos globales como a entidades nacionales . Las acciones importantes contra plataformas como TikTok —por procesar datos personales de niños sin una base legal válida y realizar perfiles de comportamiento no autorizados— demuestran la voluntad de la ANPD de exigir cambios radicales en las plataformas junto con severas sanciones administrativas . Al mismo tiempo, los procedimientos contra organizaciones de salud como el Instituto de Salud y Ciudadanía (Isac) señalan que la falta de una comunicación adecuada de los incidentes de seguridad, el mantenimiento de una gobernanza transparente del Oficial de Protección de Datos (DPO) o la falta de pruebas técnicas de contención de datos atraerán el mismo escrutinio . Junto con una agenda regulatoria en expansión que abarca la gobernanza de la IA generativa, el sesgo algorítmico y las estrictas normas que rigen los datos de menores bajo el Artículo 14 de la LGPD junto con el Estatuto del Niño y del Adolescente (ECA) y el Estatuto Digital del Niño y del Adolescente , el mensaje para el mercado es absoluto: la privacidad desde el diseño, la preparación activa para incidentes y una gobernanza probada son ahora requisitos básicos para operar en Brasil.
Este contenido es solo para suscriptores
Para desbloquear este contenido, suscríbete a Informes INTERLIRA.
El caso TikTok
La sanción a TikTok es, por su magnitud y contenido, el caso de protección de datos más importante de Brasil en 2026. Se produjo tras una investigación de la Superintendencia de Aplicación de la ANPD, formalizada en la Nota Técnica N° 50/2024, que examinó dos formas distintas en que los usuarios experimentan la plataforma: el feed disponible sin necesidad de cuenta, abierto a cualquier visitante, y el feed vinculado a un perfil registrado. En ambos casos, la agencia concluyó que la plataforma procesaba datos personales de menores sin una base legal válida según la LGPD, e identificó cinco infracciones distintas . En el lado del feed disponible sin cuenta, los investigadores no encontraron ningún mecanismo real para impedir que los menores consumieran y generaran datos a través de la plataforma ; en el lado del feed registrado, la empresa se basó esencialmente en las fechas de nacimiento autodeclaradas, ya que su herramienta de control de edad se consideró trivial de eludir.
Las propias cifras de ByteDance lo confirman: la empresa matriz de TikTok informó haber eliminado 7.75 millones de cuentas de menores de edad en Brasil en un solo año. En lugar de considerar esto como prueba de que las medidas de seguridad funcionaban, la ANPD interpretó el enorme volumen como evidencia de una falla sistémica , estimando que aproximadamente el 20% de todas las cuentas de niños en la plataforma durante ese período pertenecían a usuarios menores de edad que habían eludido los controles de edad para que se procesaran sus datos personales.
El caso también giró en torno a una disputa más técnica con implicaciones más amplias para la industria: ByteDance argumentó que su sistema de recomendación de contenido simplemente calculaba la relevancia y no constituía un "perfilado ". El personal técnico de la ANPD rechazó esa distinción , concluyendo que personalizar el contenido basándose en los datos recopilados constituye un perfilado de comportamiento , incluso de menores, y que este perfilado pudo haber continuado, junto con el intercambio con socios comerciales, incluso después de que se eliminaran las cuentas de menores. La agencia también señaló que inicialmente había seguido un enfoque correctivo y de respuesta con la empresa, pero concluyó que la conducta de TikTok a lo largo de la investigación parecía estar menos orientada a solucionar el problema que a prolongar el fallo.

Además de la multa, la ANPD ordenó a ByteDance que eliminara los datos recopilados de forma irregular, desactivara por completo el feed sin inicio de sesión, suspendiera la publicidad y bloqueara las transmisiones en vivo y los mensajes directos para los usuarios que no hubieran creado una cuenta, implementara mecanismos fiables de verificación de edad, aplicara por defecto la configuración de privacidad más restrictiva a las cuentas de usuarios menores de 16 años y se sometiera a un plan de cumplimiento, una orden que ByteDance aún puede impugnar ante el consejo directivo de la agencia . Los reguladores destacaron investigaciones similares sobre TikTok en la Unión Europea, Estados Unidos y Canadá. También vincularon el caso con la reciente decisión de la ANPD de suspender las funciones de transmisión en vivo de Discord tras la trágica muerte de un niño de 13 años, presentando ambas medidas como golpes clave en una ofensiva regulatoria más amplia contra las plataformas de redes sociales que operan en Brasil.
El caso de Isac
Un segundo caso, de menor envergadura pero con una lógica similar, involucra al Instituto de Salud y Ciudadanía (Isac) , una organización sin fines de lucro que administra unidades de salud pública en varios estados brasileños. En enero de 2025, la sede administrativa de Isac en Brasilia sufrió un ataque de ransomware atribuido al grupo LockBit 4.0, que cifró archivos y sobrescribió copias de seguridad sincronizadas, paralizando la capacidad de la institución para recuperar datos de forma independiente . La investigación de la ANPD, que se extendió durante 18 meses, citó aproximadamente 500,000 registros afectados, incluyendo cerca de 78,772 registros pertenecientes a niños y adolescentes y 47,921 a pacientes de la tercera edad , categorías que reciben mayor protección bajo la ley brasileña.
Sin embargo, lo que finalmente provocó la intervención de los organismos reguladores no fue el ataque en sí, sino lo que sucedió después: la comunicación de Isac a las personas afectadas se limitó a un aviso en su sitio web, sin fechas, alcance ni medidas correctivas ; la organización afirmó que solo se habían visto afectados los datos administrativos vinculados a contratos rescindidos, pero no pudo aportar pruebas técnicas que lo demostraran; y su portal público carecía de información básica sobre su responsable de protección de datos. Al igual que con TikTok, el mensaje de la ANPD es estructural, no incidental: no está castigando a Isac por haber sido atacada, sino por su respuesta, y no está castigando a TikTok simplemente por una filtración de datos, sino por un sistema construido sin las salvaguardas adecuadas desde el principio.
Las consecuencias llegaron dieciocho meses después. El 8 de julio de 2026, la ANPD inició el Proceso de Sanción Administrativa n.° 2/2026 contra Isac, combinando el artículo 52 de la LGPD con el reglamento de la agencia sobre Comunicación de Incidentes de Seguridad. Las posibles sanciones van desde una advertencia formal hasta una multa de hasta el 2 % de los ingresos, así como la suspensión o prohibición total de las actividades de procesamiento de datos . Para contrarrestar esta situación, Isac se ha opuesto, argumentando que los cargos carecen de la claridad requerida para los actos de sanción administrativa e invocando la presunción de inocencia para sostener que la carga de la prueba recae en el regulador. El resultado no es una conclusión inevitable, pero la mera existencia del proceso, publicado antes de que se presente cualquier defensa, ya funciona como una señal para el mercado.
Fortalecimiento de la gobernanza
La madurez regulatoria no se trata solo de castigo; también se trata de construir la capacidad para cumplir en primer lugar, y ambos casos anteriores son, en la práctica, aplicaciones de un pequeño conjunto de reglas que se encuentran en el núcleo de la LGPD. La ley se basa en principios fundamentales de protección de la información y principios clave de gobernanza de protección de datos, incluyendo limitación de la finalidad, necesidad, transparencia, seguridad y rendición de cuentas, y requiere que cualquier procesamiento de datos personales se base en una de las bases legales establecidas en el estatuto, como el consentimiento, el interés legítimo o el cumplimiento de una obligación legal, ninguna de las cuales TikTok podría invocar creíblemente para los datos de los menores en cuestión . Otorga a los sujetos los derechos de acceso, rectificación, eliminación y portabilidad de sus datos y a obtener información clara sobre cómo se utilizan; requiere que los responsables del tratamiento designen un responsable de protección de datos y notifiquen a la autoridad y a las personas afectadas sobre incidentes de seguridad dentro de un plazo razonable, precisamente el requisito que Isac no cumplió; Además, somete los datos de los niños a un régimen más estricto en virtud del artículo 14, que condiciona el tratamiento al interés superior del menor y prohíbe que el uso de un servicio dependa de la recopilación de más datos de los estrictamente necesarios . Las sanciones van desde una advertencia hasta multas de hasta el 2 % de los ingresos, con un límite máximo de R$ 50 millones por infracción, y pueden llegar al bloqueo, la eliminación de datos o la suspensión de la actividad de tratamiento.
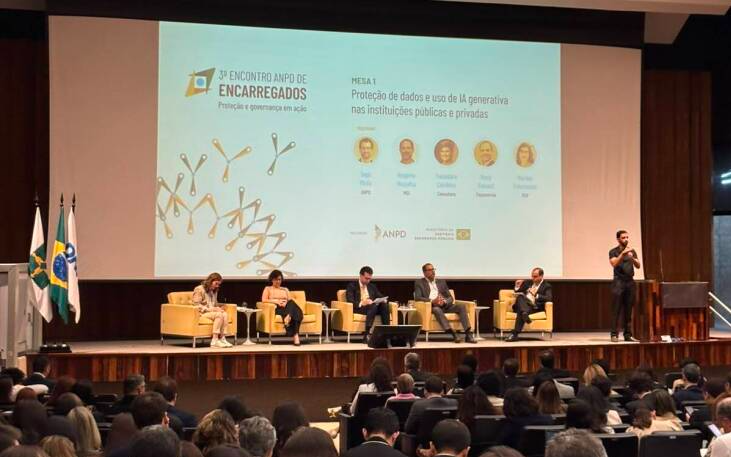
Paralelamente a estas acciones de cumplimiento, la ANPD celebró su tercera Reunión Anual de Responsables de Protección de Datos el 19 de agosto de 2026, bajo el lema “Protección y Gobernanza en Acción”. El programa se centró en tres temas de particular relevancia para los responsables de protección de datos: la protección de datos y el uso de la inteligencia artificial generativa en instituciones públicas y privadas; los incidentes de seguridad y el papel estratégico del DPO; y los nuevos desafíos derivados del Estatuto del Niño y del Adolescente (ECA – Ley n.º 8.069/1990), junto con el artículo 14 de la LGPD (que regula específicamente los datos de menores) . El panel sobre IA generativa abordó los desafíos de la gobernanza de la IA, la mitigación de sesgos y la importancia de las evaluaciones y auditorías a lo largo de todo el ciclo de vida de las soluciones de IA, junto con la necesidad de una gobernanza multidisciplinaria orientada a la preservación de los derechos y la ética desde el diseño. Durante los debates, los panelistas destacaron que el rol del Delegado de Protección de Datos (DPO) está evolucionando mucho más allá del cumplimiento formal de las obligaciones de la LGPD, adquiriendo un carácter cada vez más estratégico a medida que las organizaciones adoptan nuevas tecnologías y deben prevenir, prepararse y responder a incidentes relacionados con datos personales. La IA generativa y los datos de menores no fueron elegidos como temas de panel por casualidad; reflejan precisamente las áreas en las que la agencia ya ha comenzado a actuar.
Una tendencia que no hace más que acelerarse
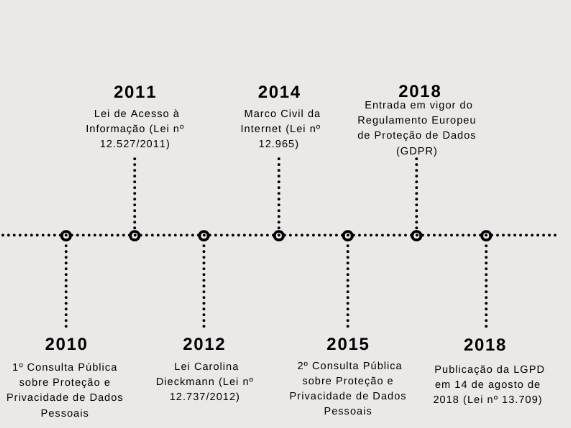
En conjunto, los casos de TikTok e Isac, uno que involucra a un gigante global de las redes sociales y el otro a una organización sin fines de lucro de tamaño mediano, demuestran que la postura de aplicación de la ANPD no es sectorial ni se limita a las infracciones que acaparan titulares . Surge un patrón reconocible que las organizaciones de todos los tamaños deberían estudiar detenidamente: ocurre una falla técnica o de diseño, la organización no puede demostrar que sus salvaguardas funcionaron realmente, y esa brecha entre lo declarado y lo que se puede probar se convierte en la base para la escalada regulatoria . Esta interpretación se ve reforzada por la trayectoria más amplia de 2026: el 14 de agosto, la LGPD cumplió ocho años desde su promulgación, lo que impulsó a los especialistas legales a reflexionar sobre cuánto ha evolucionado el panorama del cumplimiento, desde programas formales basados en papel hasta prácticas demostrables. Para las organizaciones que operan en Brasil, el mensaje de este tramo de 2026 es consistente: la gobernanza de datos ya no es una consideración legal secundaria añadida a las decisiones de seguridad o de producto. Se trata de una disciplina operativa fundamental, sujeta a consecuencias financieras y operativas reales , y la ANPD ha demostrado, a través de sus sanciones, su creciente escrutinio de las plataformas sociales y su agenda pública, que pretende seguir aplicándola de esa manera.

