
Résumé
Huit ans après l'adoption de la Lei Geral de Proteção de Dados (LGPD), le paysage réglementaire brésilien a atteint un tournant décisif. La protection des données n'est plus perçue comme une simple obligation de conformité administrative ou une liste de contrôle informatique isolée, mais comme une discipline opérationnelle fondamentale assortie d'une application rigoureuse . Piloté par l'Autorité nationale de protection des données (ANPD), le cadre réglementaire brésilien exige désormais une responsabilité tangible, sanctionnant les organisations non seulement pour les failles de sécurité, mais aussi pour les défauts de conception structurelle, une réponse inadéquate aux incidents et l'incapacité à justifier techniquement leurs mesures de protection de la vie privée.
Cette nouvelle réalité réglementaire se caractérise par une approche de contrôle distincte, applicable aussi bien aux géants mondiaux de la tech qu'aux entités nationales . Les actions majeures intentées contre des plateformes comme TikTok – pour traitement des données personnelles d'enfants sans base légale valable et profilage comportemental non autorisé – témoignent de la volonté de l'ANPD d'imposer des changements profonds aux plateformes, en plus de sanctions administratives sévères . Parallèlement, les poursuites engagées contre des organismes de santé comme l'Institut de la santé et de la citoyenneté (ISAC) indiquent que tout manquement à la communication des incidents de sécurité, à la mise en place d'une gouvernance transparente du délégué à la protection des données (DPO) ou à la fourniture de preuves techniques de la protection des données fera l'objet d'un examen tout aussi rigoureux . Conjuguée à un cadre réglementaire de plus en plus étendu couvrant la gouvernance de l'IA générative, les biais algorithmiques et les règles strictes régissant les données des mineurs en vertu de l'article 14 de la LGPD , ainsi que du Statut de l'enfant et de l'adolescent (ECA) et du Statut numérique de l'enfant et de l'adolescent , cette situation adresse un message clair au marché : la protection de la vie privée dès la conception, une préparation proactive aux incidents et une gouvernance éprouvée sont désormais les prérequis pour opérer au Brésil.
Ce contenu n'est destiné qu'aux abonnés
Pour déverrouiller ce contenu, abonnez-vous à Rapports INTERLIRA.
L'affaire TikTok
La sanction infligée à TikTok constitue, par son ampleur et son contenu, l'affaire de protection des données marquante de l'année 2026 au Brésil . Elle fait suite à une enquête de la Direction de l'application des lois de l'ANPD, formalisée par la Note technique n° 50/2024, qui a examiné deux modes d'utilisation distincts de la plateforme : le flux accessible sans compte, ouvert à tous, et le flux lié à un profil enregistré. Dans les deux cas, l' agence a conclu que la plateforme traitait les données personnelles de mineurs sans base légale valable au regard de la LGPD et a finalement identifié cinq infractions distinctes . Concernant le flux sans compte, les enquêteurs n'ont trouvé aucun mécanisme efficace pour empêcher les mineurs de consulter et de générer des données via la plateforme ; concernant le flux lié à un profil enregistré, l'entreprise s'appuyait essentiellement sur les dates de naissance déclarées par les utilisateurs, son système de contrôle d'âge étant jugé facile à contourner.
Les chiffres de ByteDance sont éloquents : la maison mère de TikTok a déclaré avoir supprimé 7.75 millions de comptes mineurs au Brésil en une seule année. Au lieu d'y voir la preuve de l'efficacité des mesures de protection, l'ANPD a interprété ce volume considérable comme la preuve d'une défaillance systémique , estimant qu'environ 20 % des comptes d'enfants sur la plateforme durant cette période appartenaient à des utilisateurs mineurs ayant contourné les contrôles d'âge pour que leurs données personnelles soient traitées.
L'affaire a également porté sur un différend plus technique aux implications plus larges pour le secteur : ByteDance a soutenu que son système de recommandation de contenu se contentait de calculer la pertinence et ne constituait pas un « profilage ». Le service technique de l'ANPD a rejeté cette distinction , concluant que la personnalisation du contenu à partir des données collectées s'apparente à un profilage comportemental , y compris celui des enfants, et que ce profilage a pu se poursuivre, parallèlement au partage des données avec des partenaires commerciaux, même après la suppression des comptes mineurs. L'agence a également indiqué avoir initialement adopté une approche réactive et corrective avec l'entreprise, mais a conclu que le comportement de TikTok tout au long de l'enquête semblait moins viser à résoudre le problème qu'à prolonger la situation.

Outre l'amende, l' ANPD a ordonné à ByteDance de supprimer les données collectées irrégulièrement, de désactiver complètement le flux sans connexion, de suspendre la publicité et de bloquer les diffusions en direct et les messages directs pour les utilisateurs n'ayant pas créé de compte, de mettre en place des mécanismes fiables de vérification de l'âge, d'appliquer par défaut les paramètres de confidentialité les plus restrictifs aux comptes des utilisateurs de moins de 16 ans et de se soumettre à un plan de mise en conformité. ByteDance peut encore contester cette décision devant le conseil d'administration de l'agence. Les autorités de régulation ont souligné l'existence d'enquêtes similaires concernant TikTok au sein de l'Union européenne, des États-Unis et du Canada. Elles ont également établi un lien entre cette affaire et la récente décision de l'ANPD de suspendre les fonctionnalités de diffusion en direct de Discord suite au décès tragique d'un jeune de 13 ans, présentant ces deux mesures comme des étapes clés d'une répression réglementaire plus large contre les plateformes de médias sociaux opérant au Brésil.
L'affaire Isaac
Un second cas, de moindre ampleur mais similaire dans sa logique, concerne l'Institut de la santé et de la citoyenneté (ISAC) , une organisation à but non lucratif qui gère des établissements de santé publique dans plusieurs États brésiliens. En janvier 2025, le siège administratif de l'ISAC à Brasília a été victime d'une attaque de rançongiciel attribuée au groupe LockBit 4.0. Ce dernier a chiffré des fichiers et écrasé des sauvegardes synchronisées, paralysant ainsi la capacité de l'institution à récupérer ses données de manière indépendante . L'enquête de l'ANPD, qui a duré 18 mois, a recensé environ 500 000 dossiers affectés, dont près de 78 772 dossiers d'enfants et d'adolescents et 47 921 de personnes âgées , catégories bénéficiant d'une protection renforcée en vertu de la législation brésilienne.
Ce qui a finalement suscité la colère des autorités de régulation, ce n'est cependant pas l'attaque elle-même, mais ce qui s'est passé ensuite : la communication d'Isac aux personnes concernées s'est limitée à un avis sur son site web, sans dates, sans précision quant à la portée des faits ni aux mesures correctives ; l'organisation a affirmé que seules des données administratives liées à des contrats résiliés avaient été compromises, sans pouvoir fournir de preuves techniques à l'appui ; et son portail public ne contenait aucune information de base concernant son délégué à la protection des données. À l'instar de TikTok, le message de l'ANPD est structurel et non incident : elle ne sanctionne pas Isac pour avoir été attaquée, mais pour sa réaction, et elle ne sanctionne pas TikTok uniquement pour une fuite de données, mais pour un système conçu dès le départ sans garanties suffisantes.
Les conséquences se sont fait sentir dix-huit mois plus tard. Le 8 juillet 2026, l'ANPD a ouvert la procédure de sanction administrative n° 2/2026 à l'encontre d'Isac, combinant l'article 52 de la LGPD et le règlement de l'agence relatif à la communication des incidents de sécurité. Les sanctions possibles vont du simple avertissement à une amende pouvant atteindre 2 % du chiffre d'affaires, en passant par la suspension ou l'interdiction pure et simple des activités de traitement de données . Pour se défendre, Isac a fait valoir que les accusations manquaient de la clarté requise pour une procédure de sanction administrative et a invoqué la présomption d'innocence, arguant que la charge de la preuve incombait à l'autorité de régulation. L'issue n'est pas encore jouée d'avance, mais la simple existence de cette procédure, rendue publique avant même le dépôt de toute défense, constitue déjà un signal fort pour le marché.
Renforcer la gouvernance
La maturité réglementaire ne se résume pas à la sanction ; elle consiste aussi à développer la capacité de se conformer à la réglementation. Les deux cas mentionnés ci-dessus illustrent concrètement l’application d’un petit nombre de règles fondamentales de la LGPD. Cette loi repose sur des principes fondamentaux de protection des données et de gouvernance, notamment la limitation des finalités, la nécessité, la transparence, la sécurité et la responsabilité. Elle exige que tout traitement de données personnelles soit fondé sur l’une des bases légales prévues par la loi, telles que le consentement, l’intérêt légitime ou le respect d’une obligation légale. Or, TikTok ne pouvait invoquer aucune de ces bases de manière crédible pour les données des mineurs concernés . La LGPD confère aux personnes concernées le droit d’accéder à leurs données, de les rectifier, de les effacer et d’en obtenir la portabilité, ainsi que le droit d’obtenir des informations claires sur leur utilisation. Elle impose aux responsables du traitement de désigner un délégué à la protection des données et de notifier les autorités compétentes et les personnes concernées des incidents de sécurité dans un délai raisonnable, une exigence qu’Isac n’a précisément pas respectée. Elle soumet les données des enfants à un régime plus strict en vertu de l'article 14, qui subordonne le traitement à l'intérêt supérieur de l'enfant et interdit de conditionner l'utilisation d'un service à la collecte de données excédant celles strictement nécessaires . Les sanctions vont d'un avertissement à des amendes pouvant atteindre 2 % du chiffre d'affaires, plafonnées à 50 millions de reais par infraction, et peuvent aller jusqu'au blocage, à la suppression des données ou à la suspension de l'activité de traitement elle-même.
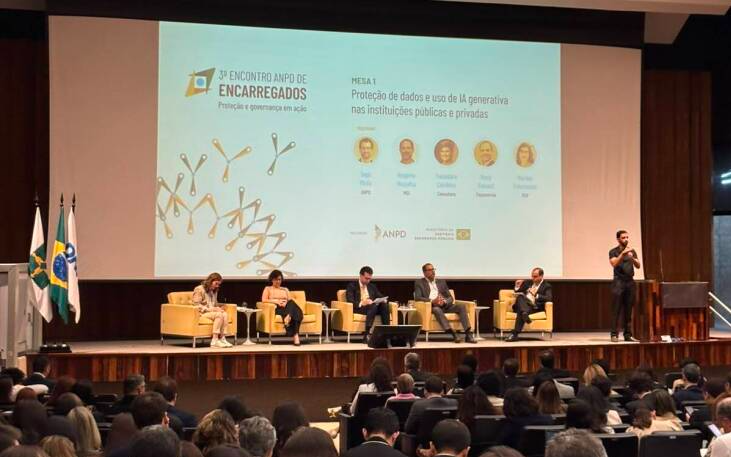
Parallèlement à ces actions de contrôle, l'ANPD a tenu sa troisième réunion annuelle des délégués à la protection des données (DPO) le 19 août 2026, sur le thème « Protection et gouvernance en action ». Le programme s'est articulé autour de trois thèmes particulièrement pertinents pour les DPO : la protection des données et l'utilisation de l'intelligence artificielle générative dans les institutions publiques et privées ; les incidents de sécurité et le rôle stratégique du DPO ; et les nouveaux défis posés par la loi relative à l'enfance et à l'adolescence (loi n° 8.069/1990), ainsi que par l'article 14 de la LGPD (qui réglemente spécifiquement les données des mineurs) . Le panel consacré à l'IA générative a abordé les enjeux de la gouvernance de l'IA, la réduction des biais et l'importance des évaluations et des audits tout au long du cycle de vie des solutions d'IA, ainsi que la nécessité d'une gouvernance multidisciplinaire axée sur la préservation des droits et l'éthique dès la conception. Au cours des discussions, les intervenants ont souligné que le rôle du DPO évolue bien au-delà du simple respect des obligations formelles de la LGPD, prenant un caractère de plus en plus stratégique à mesure que les organisations adoptent de nouvelles technologies et doivent prévenir, anticiper et réagir aux incidents impliquant des données personnelles. L'intelligence artificielle générative et les données relatives aux enfants n'ont pas été choisies comme sujets de discussion par hasard ; elles reflètent précisément les domaines dans lesquels l'agence a déjà commencé à agir.
Une tendance qui ne fait que s'accélérer
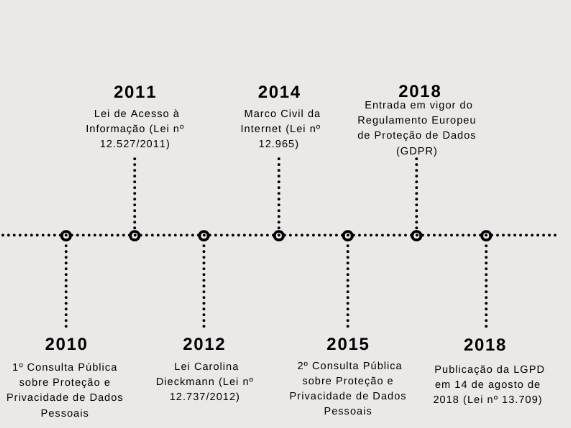
Prises ensemble, les affaires TikTok et Isac, l'une impliquant un géant mondial des réseaux sociaux et l'autre une association à but non lucratif de taille moyenne, démontrent que la politique de contrôle de l'ANPD n'est ni sectorielle ni limitée aux violations de données médiatisées . Un schéma récurrent se dessine, que les organisations de toutes tailles devraient étudier attentivement : une défaillance technique ou de conception survient, l'organisation ne peut prouver l'efficacité de ses mesures de protection, et cet écart entre les déclarations et les résultats concrets justifie un renforcement des sanctions réglementaires . Cette analyse est confortée par le contexte de l'année 2026 : le 14 août, la LGPD a célébré son huitième anniversaire, incitant les juristes à s'interroger sur l'évolution du paysage de la conformité, des programmes formels et théoriques à une pratique concrète. Pour les organisations opérant au Brésil, le message de cette période de 2026 est clair : la gouvernance des données n'est plus une simple formalité juridique ajoutée a posteriori aux décisions relatives à la sécurité ou aux produits. Il s'agit d'une discipline opérationnelle fondamentale, soumise à de réelles conséquences financières et opérationnelles , et l'ANPD a démontré, par ses sanctions, son contrôle accru des plateformes sociales et son programme public, qu'elle entend continuer à l'appliquer de cette manière.

