
Resumo
Oito anos após a promulgação da Lei Geral de Proteção de Dados (LGPD), o cenário regulatório brasileiro atingiu um ponto de inflexão decisivo. A proteção de dados não é mais vista como uma mera exigência formal ou uma lista de verificação de TI isolada, mas sim como uma disciplina operacional essencial, respaldada por uma rigorosa fiscalização administrativa . Liderada pela Agência Nacional de Proteção de Dados (ANPD), a estrutura regulatória brasileira agora exige responsabilidade demonstrável, penalizando as organizações não apenas por violações de segurança, mas também por falhas estruturais, resposta inadequada a incidentes e incapacidade de comprovar tecnicamente suas medidas de proteção de dados.
Essa nova realidade regulatória é definida por um padrão de fiscalização distinto que abrange tanto gigantes globais da tecnologia quanto entidades nacionais . Ações importantes contra plataformas como o TikTok — por processar dados pessoais de crianças sem uma base legal válida e realizar perfis comportamentais não autorizados — demonstram a disposição da ANPD em impor mudanças abrangentes nas plataformas, juntamente com severas sanções administrativas . Simultaneamente, processos contra organizações de saúde como o Instituto de Saúde e Cidadania (Isac) sinalizam que a falha em comunicar adequadamente incidentes de segurança, manter uma governança transparente do Encarregado de Proteção de Dados (DPO) ou fornecer comprovação técnica de contenção de dados atrairá o mesmo escrutínio . Aliado a uma agenda regulatória em expansão que abrange a governança de IA generativa, viés algorítmico e as regras rigorosas que regem os dados de menores sob o Artigo 14 da LGPD , juntamente com o Estatuto da Criança e do Adolescente (ECA) e o Estatuto Digital da Criança e do Adolescente , a mensagem para o mercado é clara: privacidade desde a concepção, prontidão ativa para incidentes e governança comprovada são agora requisitos mínimos para operar no Brasil.
Este conteúdo é apenas para assinantes
Para desbloquear este conteúdo, assine Relatórios INTERLIRA.
O caso do TikTok
A sanção contra o TikTok é, em escala e substância, o caso de proteção de dados mais emblemático de 2026 no Brasil . Ela foi resultado de uma investigação da Superintendência de Fiscalização da ANPD, formalizada na Nota Técnica nº 50/2024, que examinou duas formas distintas de interação dos usuários com a plataforma: o feed disponível sem cadastro, aberto a qualquer visitante, e o feed vinculado a um perfil registrado. Em ambos os cenários, a agência concluiu que a plataforma processava dados pessoais de menores sem uma base legal válida segundo a LGPD, e identificou cinco infrações distintas . No caso do feed sem cadastro, os investigadores não encontraram nenhum mecanismo efetivo para impedir que menores consumissem e gerassem dados por meio da plataforma ; no caso do feed vinculado a um perfil registrado, a empresa se baseava essencialmente em datas de nascimento autodeclaradas, já que seu instrumento de controle de idade era considerado trivial de burlar.
Os próprios números da ByteDance contam a história: a empresa controladora do TikTok relatou ter excluído 7.75 milhões de contas de menores de idade no Brasil em apenas um ano. Em vez de ver isso como prova de que as medidas de segurança estavam funcionando, a ANPD interpretou o grande volume como evidência de uma falha sistêmica — estimando que aproximadamente 20% de todas as contas de crianças na plataforma durante esse período pertenciam a usuários menores de idade que burlaram os controles de idade para ter seus dados pessoais processados.
O caso também girou em torno de uma disputa mais técnica que acarreta implicações mais amplas para o setor: a ByteDance argumentou que seu sistema de recomendação de conteúdo apenas calculava a relevância e não configurava "criação de perfis ". A equipe técnica da ANPD rejeitou essa distinção , concluindo que a personalização de conteúdo com base em dados coletados constitui criação de perfis comportamentais , inclusive de crianças, e que essa criação de perfis pode ter continuado, juntamente com o compartilhamento com parceiros comerciais, mesmo após a remoção de contas de menores de idade. A agência também observou que inicialmente adotou uma abordagem corretiva e proativa com a empresa, mas concluiu que a conduta do TikTok ao longo da investigação pareceu menos voltada para a solução do problema do que para o prolongamento do fracasso.

Além da multa, a ANPD ordenou que a ByteDance apagasse os dados coletados irregularmente, desativasse completamente o feed sem login, suspendesse a publicidade e bloqueasse transmissões ao vivo e mensagens diretas para usuários que não criaram uma conta, implementasse mecanismos confiáveis de verificação de idade, aplicasse as configurações de privacidade mais restritivas por padrão às contas de usuários menores de 16 anos e apresentasse um plano de conformidade, uma ordem que a ByteDance ainda pode contestar perante o conselho administrativo da agência . Os reguladores destacaram investigações semelhantes sobre o TikTok na União Europeia, nos Estados Unidos e no Canadá. Eles também relacionaram o caso à recente decisão da ANPD de suspender os recursos de transmissão ao vivo do Discord após a trágica morte de um jovem de 13 anos — enquadrando ambas as medidas como ações importantes em uma repressão regulatória mais ampla às plataformas de mídia social que operam no Brasil.
O caso de Isaac
Um segundo caso, de menor escala, mas com lógica semelhante, envolve o Instituto de Saúde e Cidadania (Isac) , uma organização sem fins lucrativos que administra unidades de saúde pública em diversos estados brasileiros. Em janeiro de 2025, a sede administrativa do Isac, em Brasília, sofreu um ataque de ransomware atribuído ao grupo LockBit 4.0, que criptografou arquivos e sobrescreveu backups sincronizados, comprometendo a capacidade da instituição de recuperar os dados de forma independente . A investigação da ANPD, que durou 18 meses, apontou aproximadamente 500,000 mil registros afetados, incluindo cerca de 78,772 registros de crianças e adolescentes e 47,921 de idosos , categorias que recebem proteção reforçada pela legislação brasileira.
O que acabou atraindo a atenção dos órgãos reguladores, no entanto, não foi o ataque em si, mas o que aconteceu depois: a comunicação da Isac com os indivíduos afetados limitou-se a um aviso em seu site, sem datas, escopo ou medidas corretivas ; a organização alegou que apenas dados administrativos vinculados a contratos rescindidos haviam sido acessados, mas não conseguiu apresentar evidências técnicas para comprovar essa alegação; e seu portal público não continha informações básicas sobre seu encarregado de proteção de dados. Assim como no caso do TikTok, a mensagem da ANPD é estrutural, e não incidental: ela não está punindo a Isac por ter sido atacada, mas pela forma como respondeu, e não está punindo o TikTok apenas por uma violação de dados, mas por um sistema construído sem salvaguardas adequadas desde o início.
As consequências chegaram dezoito meses depois. Em 8 de julho de 2026, a ANPD (Agência Nacional de Proteção de Dados) instaurou o Processo de Sanção Administrativa nº 2/2026 contra a Isac, combinando o Artigo 52 da LGPD (Lei Geral de Proteção de Dados) com o regulamento da agência sobre Comunicação de Incidentes de Segurança. As possíveis sanções variam de uma advertência formal a uma multa de até 2% da receita, além da suspensão ou proibição total das atividades de processamento de dados . Em contrapartida, a Isac contestou, argumentando que as acusações carecem da clareza exigida para atos de sanção administrativa e invocando a presunção de inocência para sustentar que o ônus da prova recai sobre o órgão regulador. O resultado não é uma conclusão inevitável, mas a mera existência do processo, divulgado antes mesmo da apresentação de qualquer defesa, já funciona como um sinal para o mercado.
Fortalecimento da Governança
A maturidade regulatória não se resume apenas à punição; trata-se também de desenvolver a capacidade de cumprir a lei em primeiro lugar, e ambos os casos acima são, na prática, aplicações de um pequeno conjunto de regras que estão no cerne da LGPD (Lei Geral de Proteção de Dados). A lei se baseia em princípios fundamentais de proteção da informação e em princípios-chave de governança da proteção de dados, incluindo limitação da finalidade, necessidade, transparência, segurança e responsabilização, e exige que qualquer tratamento de dados pessoais se baseie em uma das bases legais estabelecidas na lei, como consentimento, interesse legítimo ou cumprimento de uma obrigação legal, nenhuma das quais o TikTok poderia invocar de forma credível para os dados dos menores em questão . Ela garante aos titulares dos dados o direito de acessar, corrigir, excluir e portar seus dados e de obter informações claras sobre como eles são usados; exige que os controladores nomeiem um encarregado de proteção de dados e notifiquem a autoridade competente e os indivíduos afetados sobre incidentes de segurança dentro de um prazo razoável, precisamente o requisito que Isac não cumpriu; e submete os dados de crianças a um regime mais rigoroso, nos termos do Artigo 14, que condiciona o tratamento ao melhor interesse da criança e proíbe que a utilização de um serviço seja condicionada à coleta de mais dados do que o estritamente necessário . As sanções variam de uma advertência a multas de até 2% da receita, com limite máximo de R$ 50 milhões por infração, podendo chegar ao bloqueio, à exclusão dos dados ou à suspensão da própria atividade de tratamento.
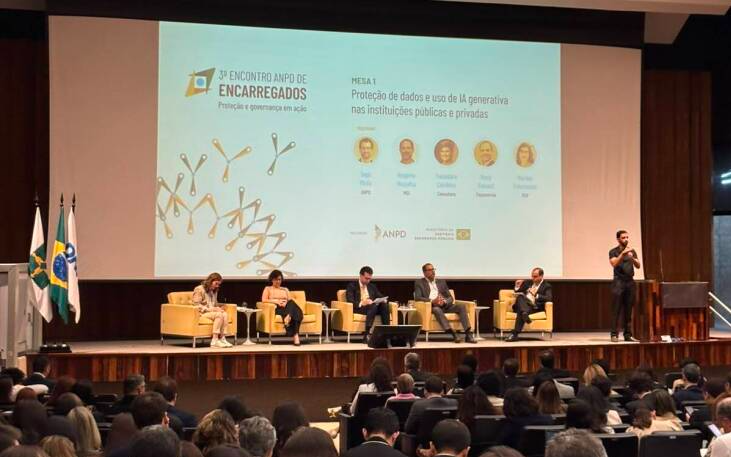
Em paralelo a essas ações de fiscalização, a ANPD realizou seu terceiro Encontro Anual de Encarregados de Proteção de Dados em 19 de agosto de 2026, com o tema “Proteção e Governança em Ação”. O programa centrou-se em três temas de particular relevância para os encarregados de proteção de dados: proteção de dados e o uso de inteligência artificial generativa em instituições públicas e privadas; incidentes de segurança e o papel estratégico do Encarregado de Proteção de Dados; e os novos desafios decorrentes da Lei da Criança e do Adolescente (Lei nº 8.069/1990), juntamente com o Artigo 14 da LGPD (que regula especificamente os dados de menores) . O painel sobre IA generativa abordou os desafios da governança da IA, a mitigação de vieses e a importância de avaliações e auditorias ao longo de todo o ciclo de vida das soluções de IA, além da necessidade de uma governança multidisciplinar orientada para a preservação de direitos e a ética desde a concepção. Ao longo dos debates, os participantes enfatizaram que o papel do DPO está evoluindo muito além do cumprimento formal das obrigações da LGPD, assumindo um caráter cada vez mais estratégico à medida que as organizações adotam novas tecnologias e precisam prevenir, preparar-se e responder a incidentes envolvendo dados pessoais. A inteligência artificial generativa e os dados de crianças não foram escolhidos como temas do painel por acaso; eles refletem precisamente as áreas em que a agência já começou a atuar.
Um padrão que só está se acelerando.
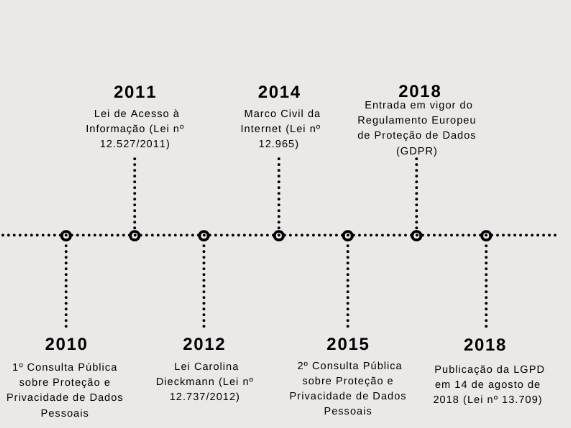
Em conjunto, os casos do TikTok e da Isac, um envolvendo uma gigante global das redes sociais e o outro uma organização sem fins lucrativos de médio porte, demonstram que a postura de fiscalização da ANPD não se restringe a setores específicos nem a violações de dados que ganham manchetes . Um padrão reconhecível emerge e deve ser estudado atentamente por organizações de todos os portes: ocorre uma falha técnica ou de projeto, a organização não consegue comprovar que suas medidas de segurança realmente funcionaram e essa discrepância entre o que foi declarado e o que pode ser comprovado torna-se a base para a escalada regulatória . Essa leitura é reforçada pelo panorama mais amplo de 2026: em 14 de agosto, a LGPD completou oito anos desde sua promulgação, levando especialistas jurídicos a refletirem sobre o quanto o cenário de compliance evoluiu, de programas formais em papel para práticas demonstráveis. Para organizações que operam no Brasil, a mensagem desse período até 2026 é consistente: a governança de dados não é mais uma reflexão jurídica secundária acatada às decisões de segurança ou de produto. Trata-se de uma disciplina operacional fundamental, sujeita a consequências financeiras e operacionais reais , e a ANPD demonstrou, por meio de suas sanções, do crescente escrutínio das plataformas de mídia social e de sua agenda pública, que pretende continuar a aplicá-la dessa forma.

